

 Phoenix 24
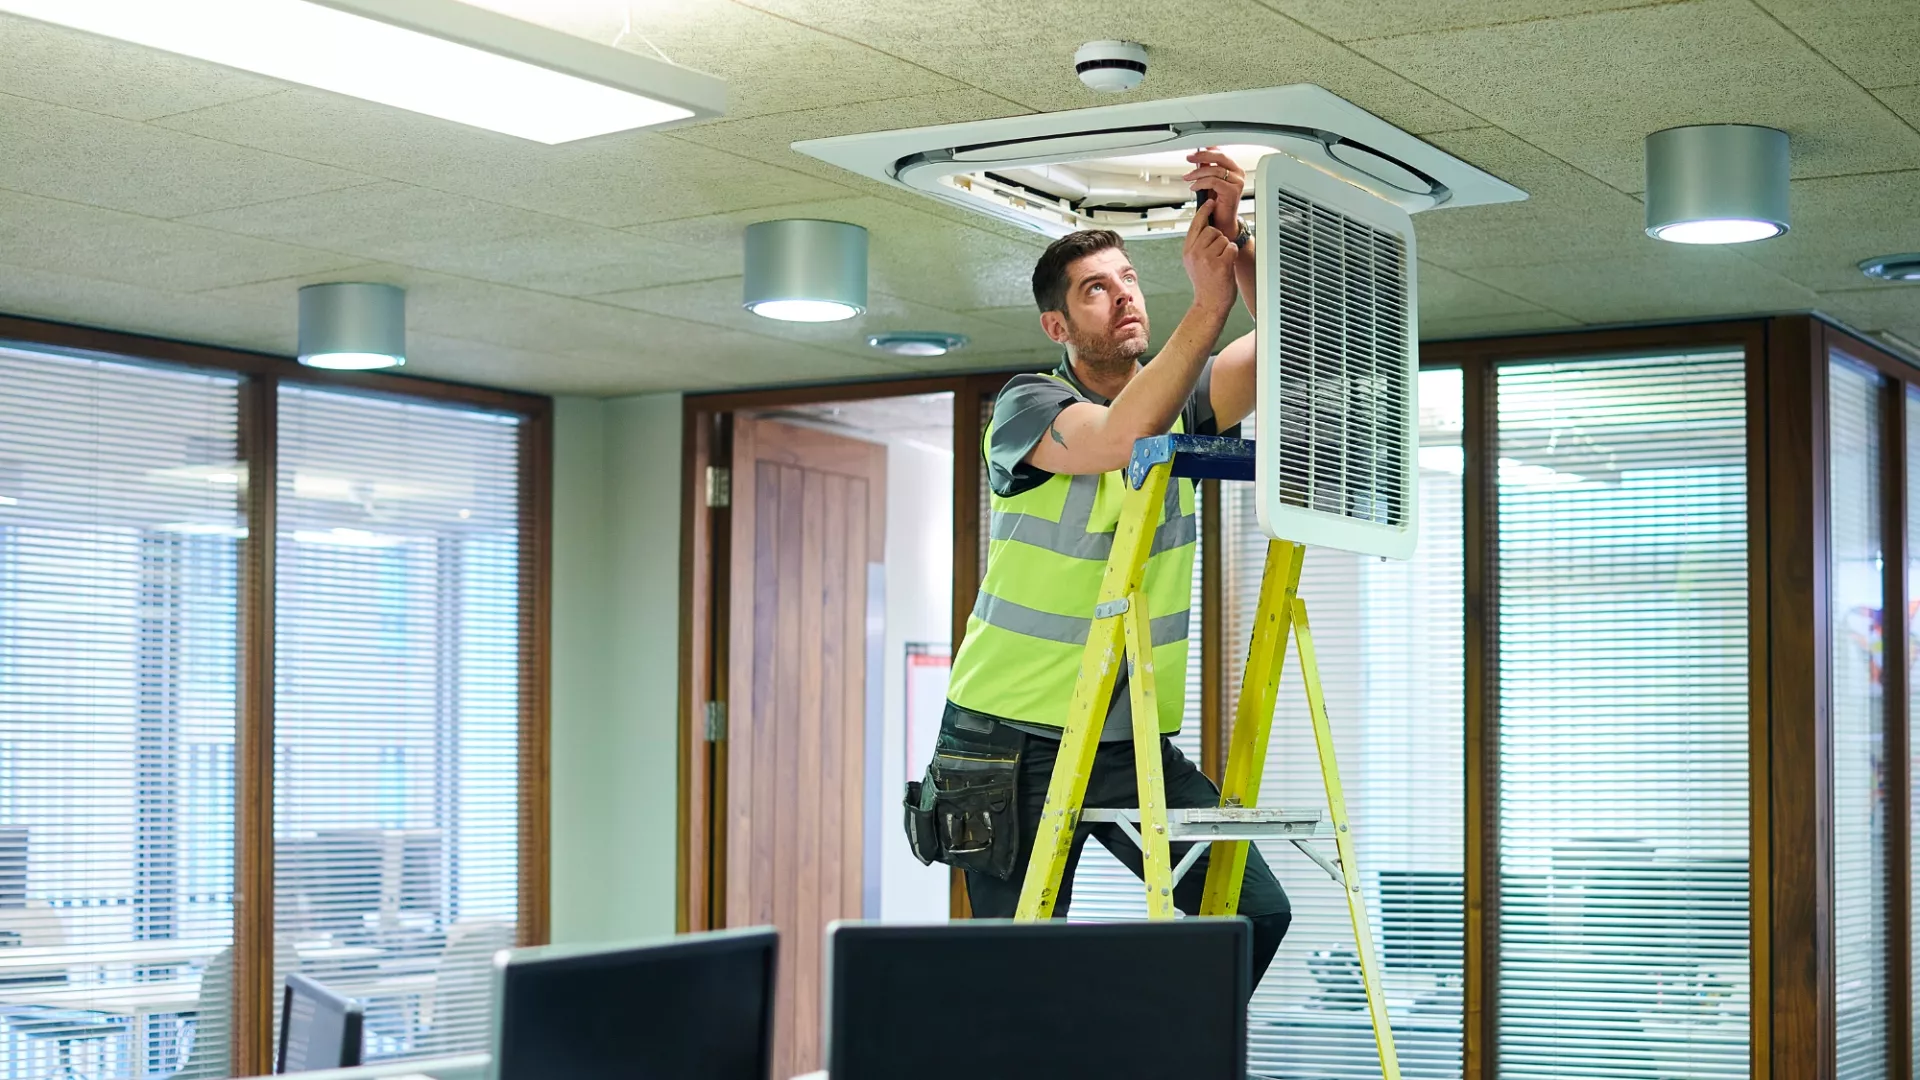
Disfrazados de carteros, ingenieros o personal de limpieza, los intrusos están aprovechando la confianza básica en el lugar de trabajo para penetrar redes corporativas.
Madrid y Global, agosto de 2025
Cuando pensamos en un ciberataque, solemos imaginar a individuos encapuchados penetrando sistemas desde un ordenador remoto. Pero la realidad es más inquietante: los protocolos de seguridad física a menudo se derrumban cuando la suplantación de identidad es suficiente para abrir las puertas. “Si llevas un uniforme, la gente simplemente no te cuestiona”, advierte Daniel Dilks, jefe de operaciones de Sentinel Intelligence, al exponer una vulnerabilidad profundamente arraigada en el entorno corporativo. Incluso con guardias en recepción y controles electrónicos de acceso, una persona con chaleco reflectante puede entrar sin obstáculos, pasar inadvertida y alcanzar zonas críticas: redes Wi-Fi internas, servidores o archivadores con documentos sensibles.
El gasto mundial en ciberseguridad —que pasó de unos 193.000 millones de dólares en 2024 a una previsión de 213.000 millones en 2025— no está cubriendo este punto ciego. Apenas el 4 % de las organizaciones en todo el mundo se consideran totalmente preparadas frente a amenazas modernas, lo que evidencia que los presupuestos siguen concentrándose en la protección digital y no en los vectores de intrusión física.
Las recientes pruebas de intrusión realizadas por Sentinel muestran tres escenarios preocupantes: en uno, un visitante se coló siguiendo a empleados durante las horas punta de entrada; en otro, se forzó la entrada fuera del horario laboral para sustraer credenciales impresas; y un tercero utilizó ingeniería social: un falso contratista fue escoltado hasta una sala de servidores segura, donde conectó un dispositivo USB malicioso. No son guiones de Hollywood, sino amenazas plausibles que se ocultan tras la confianza cotidiana.
Las consecuencias financieras y reputacionales pueden ser devastadoras. Una breve intrusión física que interrumpa la continuidad del negocio o exponga datos puede destruir la confianza de clientes y reguladores en cuestión de horas. El coste va mucho más allá del daño a los equipos: incluye parálisis operativa y pérdidas en la credibilidad comercial.
Además, persisten vectores de ataque insospechados. Una red de casino fue comprometida no a través de su infraestructura principal, sino mediante el controlador inteligente de un acuario. Incluso objetos tan cotidianos como una tetera eléctrica han sido usados como puertas de entrada no convencionales.
La lección es clara: las estrategias de ciberseguridad deben evolucionar. Un enfoque exclusivamente digital, sin contemplar los riesgos de intrusión física, es insuficiente. La vigilancia debe integrarse en la cultura organizacional, normalizando protocolos como la verificación de identidad más allá del uniforme y fomentando la concienciación entre todo el personal. De lo contrario, un simple disfraz puede bastar para derribar defensas digitales complejas.
Elaborado por Phoenix24 con información internacional verificada y análisis independiente, este reportaje refleja nuestro compromiso con el periodismo de calidad y la responsabilidad geopolítica.
Produced by Phoenix24 with verified international information and independent analysis, this report reflects our commitment to quality journalism and geopolitical responsibility.